Sicurezza informatica · · 3 min di lettura
Passkey e Microsoft 365: proteggere gli account aziendali
Proteggere un account Microsoft 365 significa proteggere email, documenti e conversazioni di lavoro. Una password robusta è utile, ma l’accesso aziendale merita un controllo più ampio: chi può entrare, con quale dispositivo e come si recupera l’account quando qualcosa cambia.
Le passkey sono una delle opzioni da valutare. Questa guida aiuta aziende e studi professionali a capire il loro ruolo, senza trasformare l’attivazione in un esperimento sulle caselle usate ogni giorno. Le fonti sono state consultate il 18 novembre 2026.
Che cos’è una passkey?
Una passkey utilizza una coppia di chiavi crittografiche per dimostrare al servizio che l’accesso è autorizzato. Sul dispositivo confermi l’operazione con un metodo previsto, per esempio PIN o biometria, senza digitare la normale password nel sito.
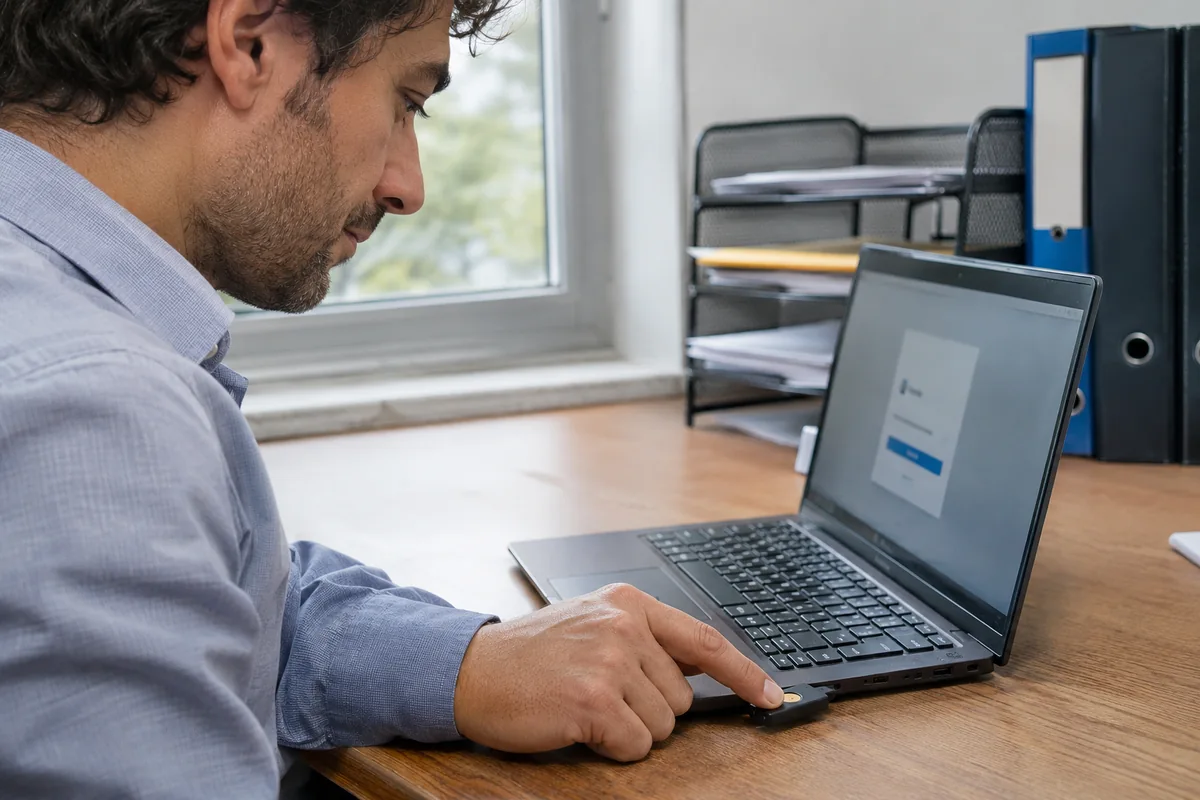
La documentazione Microsoft sulle passkey distingue credenziali legate a un dispositivo e credenziali sincronizzate tramite un fornitore. Una chiave di sicurezza fisica è una possibilità; non è l’unica.
Per scegliere occorre sapere come lavorano le persone: postazione fissa, portatile in trasferta, smartphone aziendale o computer condiviso.
Password, codici e passkey: quali differenze?
| Metodo | Cosa valutare in azienda |
|---|---|
| Password | È un segreto da proteggere e non riutilizzare tra servizi. |
| Codice o notifica di conferma | Aggiunge una verifica, ma richiede attenzione alle richieste inattese e ai siti falsi. |
| Passkey | Usa una credenziale crittografica associata al servizio e un’autorizzazione sul dispositivo. |
Microsoft elenca i metodi di autenticazione supportati da Entra ID, il sistema di identità impiegato per gli accessi aziendali. Non tutti i metodi svolgono la stessa funzione: accesso, secondo fattore e recupero vanno considerati separatamente.
Perché si parla di resistenza al phishing?
Una pagina falsa può chiederti una password e un codice appena ricevuto. Le passkey basate su FIDO2 usano invece un’autenticazione collegata al servizio legittimo: per questo rientrano tra i metodi resistenti al phishing descritti dalla guida CISA sull’autenticazione forte.
Resistente al phishing non significa account invulnerabile. Restano importanti aggiornamenti, protezione dei dispositivi, gestione delle sessioni e attenzione alle richieste di assistenza inattese. Anche la registrazione di un nuovo metodo deve avvenire attraverso un percorso verificato.
Prima di attivarle: una verifica pratica
Per una piccola azienda proponiamo di raccogliere queste informazioni prima di cambiare l’accesso a tutti:
- Utenti e ruoli: separa amministratori, persone dell’amministrazione e altri collaboratori.
- Dispositivi utilizzati: annota sistemi operativi, browser e presenza di apparecchi personali o condivisi.
- Applicazioni indispensabili: includi posta, gestionale, accesso remoto e strumenti usati fuori sede.
- Configurazione attuale: fai verificare al referente IT quali metodi e criteri sono disponibili nell’organizzazione.
- Persona di prova: concorda una prima attivazione e controlla le attività quotidiane prima di estenderla.
Non disattivare in blocco i metodi esistenti prima di aver verificato compatibilità, accesso e recupero. Le possibilità effettive dipendono dalla configurazione aziendale e dai requisiti dei servizi utilizzati.
Se perdo il telefono o la chiave di sicurezza?
Il recupero va pianificato prima dello smarrimento. Stabilisci chi contattare, come verificare l’identità della persona e quali procedure approvate utilizzare per riottenere l’accesso.
Evita scorciatoie come una credenziale condivisa da tutto l’ufficio. Registra invece un referente e prova il percorso previsto per un dispositivo perso o sostituito, insieme a chi amministra gli account. Microsoft distingue esplicitamente i metodi utilizzabili per l’accesso da quelli disponibili per recupero e reimpostazione.
Domande frequenti
Le passkey sostituiscono antivirus e backup?
No. Proteggono una parte del percorso di accesso. La sicurezza dei computer e le copie di backup aziendali restano attività distinte.
Posso attivarle da solo per tutta l’azienda?
Per un account gestito dall’azienda, coordina la scelta con l’amministratore. Una prova individuale non verifica le necessità di colleghi, applicazioni e postazioni condivise.
Il mio personale deve imparare tutto da zero?
Una breve prova guidata aiuta a capire il nuovo gesto di accesso e cosa fare davanti a richieste insolite. Prepara istruzioni semplici e un contatto di assistenza, soprattutto per il primo utilizzo fuori sede.
Sicurezza degli account Microsoft 365 a Latina e provincia
KIBIT può aiutarti a verificare gli accessi e organizzare il passaggio a metodi più adatti alla tua attività. Parti da una verifica della sicurezza informatica oppure contattaci, indicando numero di utenti e dispositivi utilizzati, senza inviare password o codici.