Sicurezza quotidiana · · 4 min di lettura
QR code truffaldini: cosa controllare prima di aprire un link
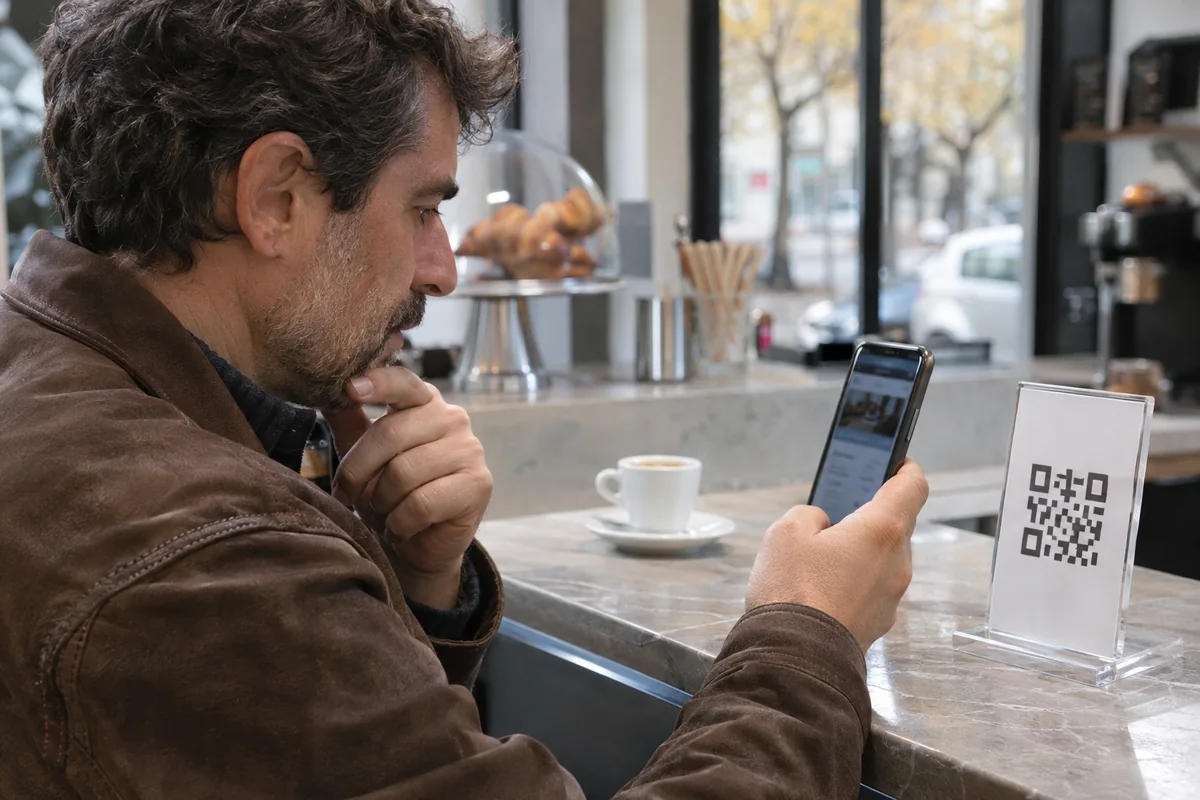
Un QR code è un modo per aprire un contenuto, non una prova che quel contenuto sia affidabile. Il problema nasce quando un codice porta a una pagina che imita un servizio conosciuto e chiede password, dati o pagamenti. Questa forma di phishing viene spesso chiamata quishing.
Anche per chi vive o lavora a Latina, la precauzione utile è fermarsi prima di completare l’operazione. Questa guida descrive un rischio generale: non segnala una campagna locale individuata da KIBIT né episodi attribuiti ad attività del territorio.
Dove può comparire un QR code sospetto
I codici sono utilizzati legittimamente per menu, istruzioni, biglietti e molti altri servizi. Possono però essere inseriti anche in email inattese, documenti o cartelli alterati. Il contesto va verificato insieme alla destinazione.
La FTC descrive, tra gli esempi di frode, codici sostituiti con adesivi e messaggi che inventano problemi con una consegna o un account. La fretta richiesta serve a ridurre il tempo dedicato ai controlli.
Esempio illustrativo: ricevi un PDF che sembra provenire da un fornitore e chiede di scansionare un codice per leggere una fattura. Dopo la scansione, la pagina domanda l’accesso alla posta aziendale. Prima di inserire credenziali, chiediti perché una fattura dovrebbe richiedere quell’accesso e verifica la richiesta con un contatto già noto.
Quattro controlli prima di proseguire
| Controllo | Domanda pratica |
|---|---|
| Provenienza | Il codice arriva da una richiesta attesa o da un messaggio improvviso? |
| Destinazione | L’anteprima mostra il dominio previsto, senza lettere scambiate o aggiunte insolite? |
| Coerenza | Il sito chiede dati pertinenti al servizio che volevi usare? |
| Verifica alternativa | Puoi raggiungere lo stesso servizio tramite l’app ufficiale o un indirizzo già conosciuto? |
Il nome di un marchio scritto dentro un indirizzo non basta a identificarne il proprietario. Anche il lucchetto del browser indica una connessione protetta, non certifica l’affidabilità dell’attività che gestisce la pagina.
Quando l’indirizzo è abbreviato o non riesci a interpretarlo, scegli un percorso alternativo verificato. In un locale puoi chiedere conferma al personale; per una comunicazione aziendale usa il recapito già presente nella tua rubrica, senza affidarti soltanto a quello contenuto nel messaggio.
Scansionato, aperto o compilato: distinguere che cosa è successo
Se hai soltanto inquadrato il codice, non significa automaticamente che l’account sia compromesso. Se hai aperto una pagina sospetta, chiudila e non concedere permessi, installazioni o ulteriori accessi. Mantieni aggiornato il dispositivo e annota l’accaduto.
Se invece hai inserito una password, intervieni dal servizio autentico: modifica la credenziale, verifica sessioni e metodi di recupero e, per un account di lavoro, avvisa il referente IT. Se la stessa password era riutilizzata, considera anche gli altri account interessati. La guida sulle passkey e gli accessi aziendali approfondisce la protezione del login.
Se hai comunicato dati di pagamento, contatta tempestivamente il tuo istituto attraverso i canali ufficiali. Conserva il messaggio e i dettagli dell’operazione per le verifiche, senza diffondere password o dati completi della carta in gruppi e chat.
Una regola semplice da condividere in ufficio
Concorda con i colleghi un contatto per segnalare richieste dubbie e un modo per verificare fatture e pagamenti. È più utile una procedura conosciuta che una lunga lista di allarmi che nessuno consulta.
Il NCSC evidenzia anche l’uso dei QR nelle email di phishing: un codice in un messaggio va valutato con la stessa attenzione di un normale collegamento. Per i pagamenti, puoi affiancare questa guida ai controlli sulle email con IBAN cambiato.
Domande frequenti
Un QR code stampato è più sicuro di uno ricevuto via email?
La stampa non garantisce la provenienza. Controlla dove si trova, se appare alterato e quale indirizzo propone.
Devo evitare tutti i QR code?
No. Sono strumenti utili. Verifica le richieste inattese e non considerare la scansione un’autorizzazione automatica a pagare o condividere dati.
Se il sito sembra identico all’originale posso fidarmi?
La grafica può essere imitata. Raggiungi il servizio attraverso un percorso conosciuto prima di inserire informazioni riservate.
Assistenza per account e dispositivi a Latina
KIBIT può aiutarti a verificare accessi e dispositivi dopo una richiesta sospetta. Consulta la sicurezza informatica a Latina e provincia oppure contattaci, spiegando che cosa hai fatto senza inviare credenziali.
Riferimenti consultati il 19 novembre 2026: FTC Consumer Advice, Scammers hide harmful links in QR codes to steal your information; National Cyber Security Centre, Phishing scams: how to spot and report them e QR Codes — what's the real risk?